Consent

This site uses third party services that need your consent. Learn more

Aller au contenu
Produit

MailRisk

Des retours immédiatement utiles et le signalement des e-mails suspects

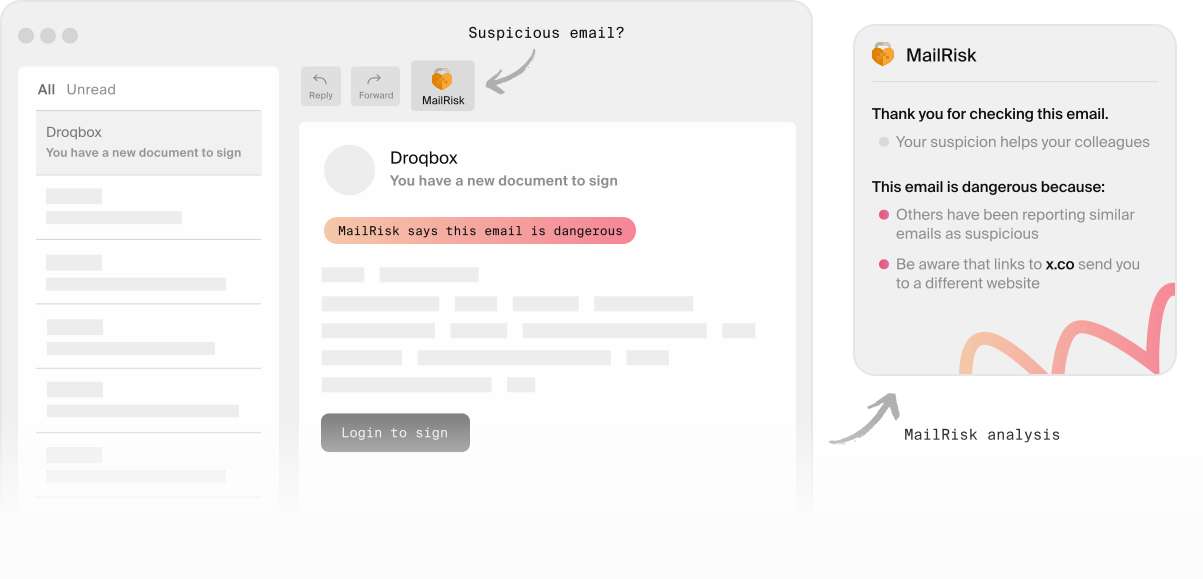
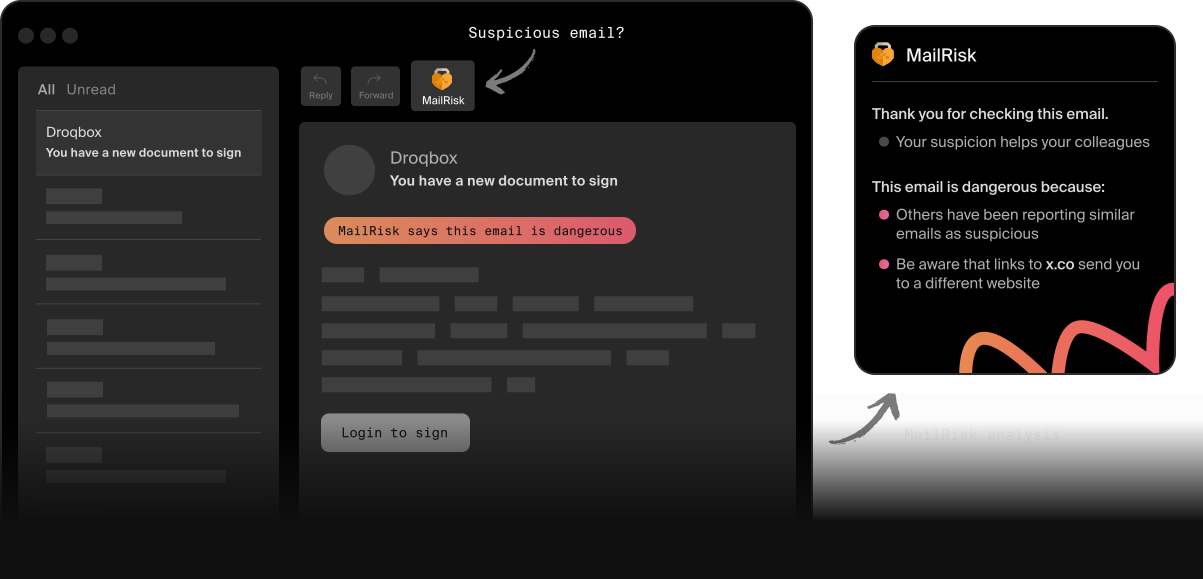
Illustration montrant un e-mail suspect et une fenêtre MailRisk. Illustration montrant un e-mail suspect et une fenêtre MailRisk.

Donnez à chacun l'occasion de pratiquer la cybersécurité

En un seul clic, chaque membre de votre équipe peut contribuer à rendre votre organisation plus résistante aux cyberattaques.

MailRisk analyse automatiquement les e-mails de phishing, de spam et d'arnaque, et donne à vos collaborateurs un retour sur leur action – sur-le-champ.

Le bouton pratique est toujours disponible dans leur boîte de réception et fait de la sécurité une partie visible, concrète et gratifiante de leur quotidien.
Illustration showing the location of the MailRisk icon in an email app.

Comment fonctionne MailRisk

L'e-mail reste l'une des principales tactiques des cybercriminels pour détourner l'attention et pousser leurs victimes à agir contre leur bon sens.

Rendre le signalement des e-mails à risque simple, confortable et gratifiant est un moyen extrêmement efficace de susciter la participation – et de faire de la cybersécurité une expérience positive pour tous.

Une analyse automatisée des attaques d'ingénierie sociale par e-mail

Le bouton MailRisk se trouve dans la barre d'outils de votre messagerie, que vous utilisiez l'application de bureau, le webmail ou l'application mobile.

Chaque fois que quelqu'un vérifie un e-mail, nous recherchons automatiquement des e-mails similaires signalés comme suspects par vos collègues et le comparons à d'autres sources de données.

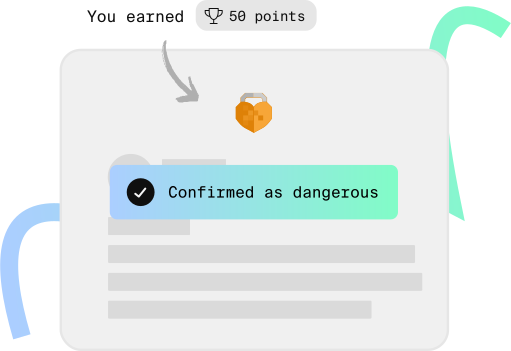
Lorsque nous trouvons une correspondance, vous recevez immédiatement la confirmation de la façon dont votre action a contribué à la sécurité de l'organisation – et à la vôtre !

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Des signalements individuels qui renforcent la protection de toute l'équipe

Grâce aux signalements, MailRisk détecte si une campagne de phishing cible plusieurs personnes dans votre organisation. Et lorsque vous intégrez ces données sur les menaces à vos filtres anti-spam, cela aide à bloquer ces e-mails dangereux avant qu'ils n'atteignent le reste de l'équipe.

Chacun peut aussi ajouter du contexte à ses signalements, ce qui aide les équipes informatiques et sécurité à prendre des décisions éclairées sans effort supplémentaire.

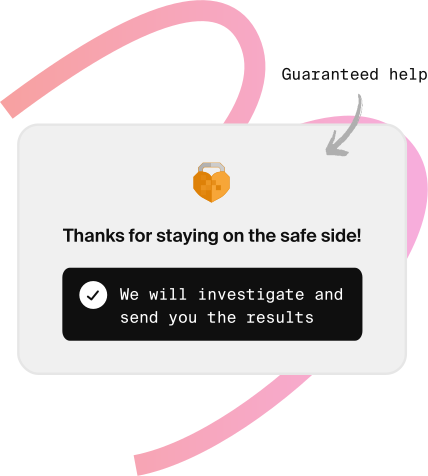
Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Des données sur les menaces par e-mail plus riches et de meilleure qualité pour votre programme de sécurité

Le retour immédiat incite les gens à signaler plus souvent les e-mails suspects, ce qui peut multiplier les taux de signalement jusqu'à 50.

Nous utilisons l'apprentissage automatique en temps réel pour la corrélation et la classification afin d'analyser ces données sur notre plateforme cloud hébergée dans l'UE, conçue pour la protection de la vie privée et allant au-delà des exigences du RGPD.

Les équipes informatiques et sécurité disposent ainsi automatiquement d'une mine d'or de données sur les menaces issues de nombreux signalements, pour repérer les points d'entrée exploités par les attaquants.

Ce que vous pouvez accomplir avec MailRisk

Les gens ont tout de suite trouvé MailRisk utile, et les taux de signalement ont augmenté. MailRisk abaisse le seuil pour demander de l'aide, mais au lieu de nous donner plus de travail, nous sommes désormais presque totalement débarrassés des envois manuels à notre helpdesk.
Mari Nygaard Simonsen Head of Threat and Vulnerability Management chez Intility

Découvrez comment Intility a développé sa threat intelligence et rendu sa défense anti-phishing plus efficace

Commencez par la plus petite action que chacun peut faire

En utilisant MailRisk pour vérifier un e-mail, vos collaborateurs obtiennent l'aide dont ils ont besoin tout en aidant les autres. Cette récompense immédiate leur garantit toujours une expérience positive de la cybersécurité.

Ces outils familiers et ces gestes simples gagnent la confiance et l'implication de chacun, et renforcent l'assurance nécessaire pour prendre de bonnes décisions de sécurité.

Gérez les risques avec toute la boîte à outils Secure Practice

Les données MailRisk prennent encore plus de valeur lorsqu'elles sont combinées à la simulation de phishing ou intégrées à votre programme de threat hunting.

Les données comportementales anonymes de toutes ces activités – et d'autres – deviennent des Human Risk Metrics qui définissent des zones de risque à traiter par des micro-cours ciblés.

De plus, ces données anonymisées sont votre allié secret pour des démarches de conformité et de certification sans accroc.

FAQ MailRisk

MailRisk fonctionne-t-il avec des e-mails en plusieurs langues ?

Oui !

Vous pouvez utiliser MailRisk dans la langue de votre choix, pour que chacun dans votre organisation le trouve aussi simple et familier que possible.

La plateforme Secure Practice est disponible dans toutes les langues de ce site, et bien d'autres – nous misons pleinement sur l'Europe. Vous pouvez aussi personnaliser et traduire toutes les ressources et tous les exercices que vous proposez à votre équipe dans sa langue maternelle.

Puis-je utiliser MailRisk sur mobile ?

Si votre organisation utilise le client de messagerie Office 365, vos collaborateurs peuvent utiliser le bouton MailRisk depuis l'application dédiée sur iOS ou Google Play.

Pour les organisations qui utilisent Exchange sur site, nous proposons une solution de contournement aux restrictions de Microsoft : utiliser Outlook Web Access (OWA) dans le navigateur.

Voici le guide complet pour utiliser MailRisk sur un appareil mobile.

Mes données d'e-mail sont-elles envoyées quelque part pendant l'analyse MailRisk ?

Oui.

C'est nécessaire pour réaliser une analyse suffisamment approfondie et suivre l'évolution des cybermenaces. Lorsque vous cliquez sur le bouton MailRisk, l'e-mail que vous souhaitez analyser est collecté par Secure Practice.

Nous le faisons sur la base d'un accord écrit avec votre employeur, qui décrit en détail comment nous sommes autorisés à traiter ces données.

Qui peut voir les e-mails que je signale via MailRisk ?

MailRisk est conçu pour fonctionner de la façon la plus automatique possible. Cependant, certains e-mails suspects nécessitent une analyse manuelle, au cours de laquelle un expert en sécurité habilité ouvrira spécifiquement votre e-mail pour l'examiner.

Par ailleurs, si l'e-mail signalé contient une menace particulière, il peut être examiné par des membres de notre personnel qui travaillent à construire les meilleures protections pour l'avenir.

Si votre e-mail ne contient aucune menace, son contenu reste masqué pour l'ensemble du personnel, sauf demande spécifique de déverrouillage. Dans ce cas, ces demandes sont journalisées à des fins de traçabilité.

Puis-je annuler l'envoi de données d'e-mail ?

Tout le monde peut changer d'avis, et nous veillons à ce que ce soit facile dans MailRisk.

Ouvrez simplement MailRisk et cliquez sur le bouton de menu en haut à droite. Vous y trouverez la liste des e-mails que vous avez analysés.

Cliquez sur l'e-mail pour lequel vous souhaitez retirer les données, puis sur « Retirer le signalement » pour supprimer toutes les données.

Combien de temps conservez-vous mes données d'e-mail ?

Tout d'abord, nous ne collectons que les données des e-mails que vous choisissez vous-même d'analyser.

Si nous ne trouvons aucune menace particulière, le contenu de l'e-mail est automatiquement supprimé après un nombre de jours défini par votre employeur.

MailRisk peut-il bloquer des e-mails dans les boîtes de réception ?

MailRisk n'est pas un filtre anti-spam, mais un complément à ce type de technologie de sécurité et une source de données pour celle-ci.

Les équipes de sécurité peuvent choisir d'utiliser les données MailRisk comme elles le souhaitent, y compris via l'API que nous mettons à disposition.